آموزش هک PS5؛ چطور با فریمور ۱۳٫۶۰ جیلبریک کنیم؟

فهرست مطالب
- مرحله اول: تنظیم دستی DNS
- مرحله دوم: باز کردن User’s Guide
- مرحله سوم: بارگذاری Host
- چه اتفاقی هنگام اجرای Relapse رخ میدهد؟
- مرحله چهارم: Payloadها
- چرا ممکن است Payloadها خودکار اجرا نشوند؟
- ELF Loader چیست؟
- ارسال دستی Payloadها چه معنایی دارد؟
- ترتیب Payloadها چرا اهمیت دارد؟
- مرحله پنجم: پایان کار
- این روش روی چه فریمورهایی کار میکند؟
- یک نکته مهم درباره Restart و Crash
- خلاصه فرایندی که در مقاله توضیح داده شده است
 اسنپشاپ را در گوگل دنبال کنید
حالا که جیلبریک Relapse برای PS5 منتشر شده و طبق اعلام توسعهدهندگان از فریمورهای ۷٫۰۰ تا ۱۳٫۶۰ پشتیبانی میکند، زمان مناسبی است تا نحوه جیلبریک کردن کنسول PS5 را بررسی کنیم. این مطلب در اصل یک آموزش مرحلهبهمرحله است که کل فرایند را توضیح میدهد. طبق ادعای مطرح شده، کل فرایند جیلبریک PS5 کمتر از ۵ دقیقه طول میکشد. نکته مهم این است که این جیلبریک دائمی نیست. بنابراین بعد از هر بار Restart شدن کنسول یا در صورت Crash کردن سیستم، باید فرایند جیلبریک دوباره انجام شود.
مرحله اول: تنظیم دستی DNS

DNS معرفیشده در این روش برای افزایش سرعت اینترنت نیست.
هدف نویسنده از تغییر DNS این است که PS5 به سروری هدایت شود که میتواند دسترسی کنسول به برخی از سرورهای بهروزرسانی سونی را مسدود کرده و بخش User’s Guide یا همان راهنمای کاربر PS5 را به صفحه مورد استفاده برای اجرای Relapse هدایت کند.
به همین دلیل ممکن است هنگام آزمایش اتصال اینترنت PS5 با خطای اتصال مواجه شوید. طبق توضیحات منتشر شده، این خطا لزوما به معنی خراب بودن اینترنت نیست؛ بلکه میتواند نتیجه مسدود شدن مقصدهای موردنظر توسط DNS باشد.
سپس وارد تنظیمات شبکه PS5 شده و DNS کنسول را بهصورت دستی تغییر میدهد. مسیر کلی مورد اشاره او از بخش زیر آغاز میشود:
Settings → Network → Settings → Set Up Internet Connection
در این قسمت تنظیمات اتصال Wi-Fi یا LAN قابل ویرایش است. نویسنده تأکید میکند که تنظیمات IP، DHCP، MTU و Proxy عمدتا در وضعیت پیشفرض باقی میمانند و فقط DNS برای هدایت ترافیک موردنیاز تغییر داده میشود. پس از اعمال تنظیمات، نویسنده تغییرات را تأیید میکند و به مرحله بعد میرود.
نکته برای کاربران تازهکار
DNS را میتوان تا حدودی مانند دفترچه آدرس اینترنت در نظر گرفت. دستگاه شما برای پیدا کردن مقصدهای اینترنتی از DNS کمک میگیرد. در این روش، هدف تغییر DNS این است که درخواست مشخصی از PS5 بهجای مقصد عادی خود به سروری متفاوت هدایت شود. بنابراین DNS در اینجا بخشی از زنجیره اجرای Relapse محسوب میشود و هدف آن افزایش سرعت اینترنت نیست.
مرحله دوم: باز کردن User’s Guide
مرحله بعدی مربوط به User’s Guide یا راهنمای داخلی PS5 است.
طبق توضیحات منتشر شده، User’s Guide عملا امکان نمایش محتوای وب را در اختیار PS5 قرار میدهد. Relapse نیز برای مرحله ابتدایی خود از آسیبپذیری مرتبط با WebKit استفاده میکند.
در نتیجه در این روش برنامه مستقلی روی PS5 نصب نمیشود. در عوض، از قابلیتی که از قبل داخل سیستمعامل کنسول وجود دارد برای بارگذاری محتوای موردنیاز استفاده میشود.
از فهرست اصلی تنظیمات وارد بخش:
User’s Guide, Health and Safety, and Other Information
شوید.
سپس بخش:
Guide and Tips
و بعد:
User’s Guide
را باز کنید.
پس از باز شدن صفحه راهنمای کاربر،به پایین صفحه بروید تا مرحله بعدی فرایند را انجام دهید.
WebKit چیست؟

WebKit یک موتور مرورگر وب است. در این روش، آسیبپذیری مربوط به بخش مرورگر یکی از مراحل اولیه زنجیره اکسپلویت محسوب میشود. به زبان ساده، ابتدا باید راهی برای اجرای کد در محیط مرورگر PS5 ایجاد شود. پس از آن، مراحل پیچیدهتر مربوط به دسترسی سطح پایینتر سیستم دنبال میشوند.
مرحله سوم: بارگذاری Host

مرحله بعدی در مقاله با عنوان Load the host معرفی شده است.
Host در اینجا همان صفحهای است که Relapse را در اختیار مرورگر داخلی PS5 قرار میدهد.
طبق توضیح فنی، مرحله مرورگر ابتدا از اطلاعات مربوط به JSC یا JavaScriptCore استفاده کرده و باعث ایجاد خرابی کنترلشده در یک Typed Array میشود.
پس از آن مرحله مربوط به Kernel تلاش میکند با استفاده از یک وضعیت رقابتی یا Race Condition در aio_multi_wait امکان خواندن و نوشتن در حافظه Kernel را فراهم کند.
این بخش از نظر فنی یکی از مهمترین قسمتهای Relapse محسوب میشود.
اگر صفحه هنگ کرد چه معنایی دارد؟
تأکید شده که بارگذاری مجدد صفحه در این مرحله موضوع عجیبی نیست.
اکسپلویتهای مبتنی بر WebKit همیشه کاملا پایدار نیستند. بنابراین ممکن است مرورگر:
- متوقف شود؛
- صفحه را بهدرستی بارگذاری نکند؛
- نیاز به اجرای مجدد داشته باشد؛
- یا در بعضی تلاشها باعث Crash شود.
بنابراین هنگ کردن مرورگر الزاما به معنی آسیب دیدن یا اصطلاحا Brick شدن PS5 نیست.
در چنین شرایطی ابتدا User’s Guide بسته و دوباره باز شود و فرایند مجددا امتحان شود.
چه اتفاقی هنگام اجرای Relapse رخ میدهد؟
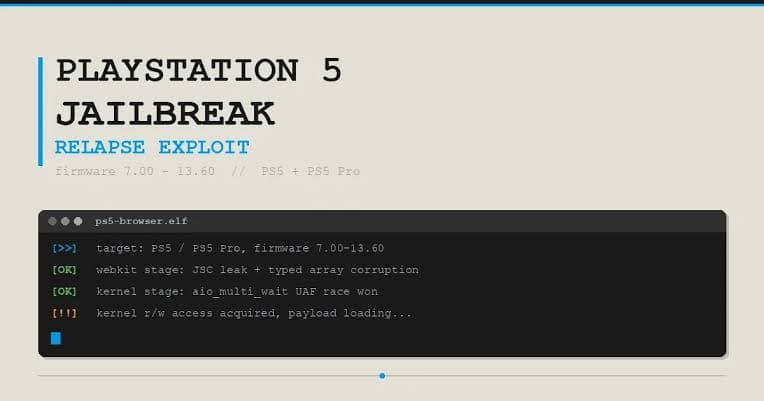
در صورت موفقیت مراحل اولیه، اطلاعات مربوط به اجرای اکسپلویت روی صفحه ظاهر میشوند.
در یکی از مراحل ممکن است فرایند ظاهراً روی عبارت مربوط به elfldr متوقف شود.
نویسنده توضیح میدهد که اگر پیام مربوط به Debug قبلاً ظاهر شده باشد، این وضعیت الزاماً به معنی شکست جیلبریک نیست.
در این مرحله ممکن است جیلبریک اصلی انجام شده باشد و سیستم منتظر دریافت Payloadهای بعدی باشد.
در گزارش اجرای اکسپلویت عبارتی مشابه زیر نمایش داده میشود:
[+] elfldr is listening on port 9021معنای این پیام این است که ELF Loader اجرا شده و منتظر دریافت فایل ELF است.
مرحله چهارم: Payloadها
بعد از موفقیت مرحله اصلی، نوبت به Payloadها میرسد.
Payload در اینجا یک برنامه یا قطعه کد اضافی است که بعد از ایجاد دسترسی موردنیاز در PS5 اجرا میشود تا قابلیتهای بیشتری در اختیار کاربر قرار بگیرد.
در نسخهای که نویسنده توضیح داده، سه Payload اصلی مطرح شدهاند:
۱. kstuff.elf
اولین مورد kstuff است.
طبق متن اصلی، نسخه مورد اشاره نویسنده v1.10 است و او مشخصاً تأکید کرده که برای کاربرد مطرحشده در مقاله از نسخه ۱٫۱۰ استفاده میشود و نه ۱٫۱۱٫
kstuff مجموعهای از Patchها و قابلیتهای سطح پایین است که در محیط PS5 جیلبریکشده کاربرد دارد.
یکی از کاربردهایی که برای آن مطرح میشود فراهم کردن شرایط لازم برای اجرای fPKG و نسخههای پشتیبان بازیها است.
۲. shadowmountplus.elf
Payload دوم ShadowMountPlus است.
این ابزار برای عملیات مربوط به Mount کردن محتوا مورد استفاده قرار میگیرد و هکرها آن را یکی از اجزای لازم برای بارگذاری نسخههای پشتیبان بازیها معرفی میکند. در اطلاعات منتشر شده به نسخه ۱٫۷ beta 2 اشاره شده است.
۳. etaHEN.elf

سومین Payload، etaHEN است.
etaHEN یک مجموعه ابزار یا Toolbox برای PS5 جیلبریکشده محسوب میشود و امکانات مختلفی را در اختیار کاربر قرار میدهد.
تأکید شده که etaHEN برای اصل فرایند موردنظر الزامی نیست و بیشتر مجموعهای از ابزارهای کاربردی را فراهم میکند.
چرا ممکن است Payloadها خودکار اجرا نشوند؟
یکی از نکات مهم مقاله مربوط به تغییراتی است که در نسخههای جدید Host ایجاد شده است.
نویسنده میگوید Payloadها از اسکریپت سمت سرور حذف شدهاند. به همین دلیل ممکن است بعد از اجرای موفق اکسپلویت، روند پیشرفت ظاهرا متوقف شده باشد.
در نسخهای که Payloadها مستقیما توسط Host ارائه میشدند، کاربر ممکن بود پیامی با مضمون زیر مشاهده کند:
[ + ] press R2 to load kstuff, shadowmountplus and etaHENاگر چنین پیامی ظاهر نشود، طبق توضیح مقاله ممکن است مرحله جیلبریک انجام شده باشد، اما Payloadها بهصورت خودکار نصب یا ارسال نشده باشند.
ELF Loader چیست؟
برای درک این مرحله بهتر است مفهوم ELF Loader را بدانید.
ELF یا Executable and Linkable Format یک قالب فایل اجرایی است که در سیستمهای مبتنی بر Unix و محیطهای مشابه کاربرد زیادی دارد.
در این سناریو، پس از اجرای موفق زنجیره اکسپلویت، یک ELF Loader روی PS5 فعال میشود.
این Loader روی شبکه منتظر دریافت Payload میماند.
در خروجی Debug مقاله نمونهای مشابه زیر نمایش داده شده است:
Debug:
Serving ELF loader on [PS5 IP]:9021
در این پیام دو اطلاعات مهم وجود دارد:
PS5 IP: آدرس کنسول در شبکه محلی.
۹۰۲۱: پورتی که ELF Loader در نمونه مقاله روی آن منتظر ارتباط است.
به بیان ساده، کنسول در این مرحله اعلام میکند:
«لودر آماده است و منتظر دریافت فایل اجرایی بعدی است.»
ارسال دستی Payloadها چه معنایی دارد؟
اگر Host دیگر Payloadها را بهصورت خودکار ارسال نکند، فایلهای ELF باید از یک دستگاه دیگر موجود در همان شبکه به ELF Loader منتقل شوند.
برای ویندوز به ابزاری با عنوان NetCatGUI و برای macOS به استفاده از ابزارهای خط فرمان شبکه نیاز دارید.
البته هکرها به فرمان ترمینال برای انتقال مستقیم فایل ELF به Loader ارائه کردهاند.
از نظر فنی، کاری که این فرمان انجام میدهد چندان پیچیده نیست: محتوای فایل ELF از طریق شبکه محلی به IP کنسول و پورتی که ELF Loader روی آن در حال گوش دادن است منتقل میشود.
پس از دریافت فایل، Loader میتواند Payload مربوطه را پردازش کند.
ترتیب Payloadها چرا اهمیت دارد؟
ترتیب مشخصی برای Payloadها مطرح شده است:
kstuff → ShadowMountPlus → etaHEN
دلیل این ترتیب به وابستگی قابلیتهای مختلف به یکدیگر مربوط میشود.
kstuff ابتدا Patchها و قابلیتهای پایه موردنیاز را فراهم میکند.
بعد از آن ShadowMountPlus قابلیتهای مرتبط با Mount کردن محتوا را در اختیار سیستم قرار میدهد.
در نهایت etaHEN میتواند بهعنوان Toolbox و مجموعه ابزارهای جانبی اجرا شود.
به همین دلیل نویسنده هشدار میدهد که Payloadها نباید قبل از آماده شدن ELF Loader ارسال شوند.
مرحله پنجم: پایان کار
اگر تمام مراحل مورد اشاره مقاله با موفقیت انجام شده باشند، PS5 در وضعیت جیلبریکشده قرار میگیرد.
اما یک نکته بسیار مهم وجود دارد:
این جیلبریک دائمی نیست
اگر کنسول خاموش یا Restart شود، وضعیت ایجادشده از بین میرود و برای بازگرداندن محیط جیلبریک باید مراحل مربوط به اجرای اکسپلویت دوباره انجام شوند.
همچنین ممکن است هنگام اجرای Exploit، کنسول دچار Kernel Panic یا هنگ شود.
Kernel Panic را میتوان تا حدودی مشابه صفحه آبی ویندوز در نظر گرفت؛ یعنی سیستمعامل با خطایی در سطح Kernel مواجه شده و نمیتواند فعالیت عادی خود را ادامه دهد.
طبق متن مقاله، در صورت هنگ کردن یا Kernel Panic، کنسول باید خاموش و مجدداً روشن شود و فرایند از مرحله مربوط به باز کردن User’s Guide دوباره دنبال شود.
این روش روی چه فریمورهایی کار میکند؟
طبق اطلاعات ارائهشده در مقاله، Relapse برای محدوده زیر در نظر گرفته شده است:
PS5 Firmware 7.00 تا ۱۳٫۶۰
نویسنده مشخصاً تأکید میکند:
Firmware 14.00 در این محدوده قرار ندارد.
بنابراین طبق ادعای مقاله، اگر PS5 به فریمور ۱۴٫۰۰ ارتقا پیدا کرده باشد، این نسخه از روش Relapse برای آن قابل استفاده نیست.
یک نکته مهم درباره Restart و Crash
یکی از مواردی که ممکن است برای کاربران تازهکار گیجکننده باشد، تفاوت میان «جیلبریک شدن» و «نصب دائمی جیلبریک» است.
Relapse در این روش یک جیلبریک دائمی محسوب نمیشود.
یعنی تغییرات موردنظر در هر بار Boot به شکل دائمی در سیستم باقی نمیمانند.
در نتیجه اگر:
- PS5 را Restart کنید؛
- کنسول کاملاً خاموش شود؛
- سیستم هنگام اجرای Exploit دچار Crash شود؛
- یا Kernel Panic اتفاق بیفتد؛
باید دوباره فرایند اجرای جیلبریک را انجام دهید.
این موضوع الزاماً به معنی خراب شدن کنسول یا از بین رفتن جیلبریک برای همیشه نیست؛ بلکه به ماهیت موقتی این روش مربوط میشود.
خلاصه فرایندی که در مقاله توضیح داده شده است
اگر بخواهیم کل مطلب را برای فردی که با اصطلاحات جیلبریک آشنایی ندارد توضیح دهیم، فرایند کلی چنین است:
ابتدا نویسنده تنظیمات شبکه PS5 را به شکلی تغییر میدهد که دسترسی به Host موردنظر امکانپذیر شود.
سپس از User’s Guide و موتور WebKit داخلی PS5 برای ورود به مرحله ابتدایی Exploit استفاده میشود.
Relapse ابتدا آسیبپذیری مربوط به WebKit را اجرا میکند و سپس تلاش میکند از مرحله Kernel عبور کند.
اگر این فرایند موفق باشد، دسترسی لازم برای اجرای کدهای بعدی فراهم میشود و ELF Loader شروع به کار میکند.
ELF Loader در شبکه محلی منتظر دریافت Payload میماند.
Payloadهایی مانند kstuff و ShadowMountPlus قابلیتهای تکمیلی موردنیاز را فراهم میکنند و etaHEN نیز مجموعهای از ابزارهای اضافی را در اختیار محیط جیلبریکشده قرار میدهد.
در نهایت PS5 وارد وضعیت جیلبریکشده میشود.
این وضعیت دائمی نیست و بعد از Restart یا خاموش شدن کنسول باید دوباره ایجاد شود.
اصطلاحات مهم برای کاربران تازهکار
| اصطلاح | معنی ساده |
|---|---|
| Jailbreak | عبور از برخی محدودیتهای نرمافزاری سیستم |
| Exploit | استفاده از یک آسیبپذیری نرمافزاری برای ایجاد دسترسی خارج از حالت عادی |
| WebKit | موتور مرورگری که مرحله ابتدایی Relapse از آن استفاده میکند |
| Kernel | بخش مرکزی و سطح پایین سیستمعامل |
| Kernel Exploit | اکسپلویتی که هدف آن دستیابی به سطح Kernel است |
| Payload | برنامه یا کدی که پس از موفقیت Exploit اجرا میشود |
| ELF | قالب فایل اجرایی مورد استفاده برای Payloadهای این محیط |
| ELF Loader | برنامهای که فایلهای ELF را دریافت و بارگذاری میکند |
| kstuff | مجموعهای از Patchها و قابلیتهای مورد استفاده در PS5 جیلبریکشده |
| ShadowMountPlus | ابزار مرتبط با Mount کردن محتوا |
| etaHEN | مجموعه ابزار یا Toolbox برای PS5 جیلبریکشده |
| Host | صفحه یا سروری که محتوای موردنیاز Exploit را ارائه میکند |
| Crash | متوقف شدن غیرمنتظره برنامه یا سیستم |
| Kernel Panic | خطای جدی در سطح Kernel که معمولاً باعث توقف یا Restart سیستم میشود |
| Brick | وضعیتی که دستگاه بر اثر مشکل نرمافزاری یا سختافزاری دیگر به شکل عادی قابل استفاده نیست |
| Port | نقطه ارتباطی مشخص برای انتقال داده در شبکه |
| IP Address | آدرس یک دستگاه در شبکه |
نکات مهم مقاله
نویسنده تأکید میکند که این روش تنها باید روی کنسولی انجام شود که متعلق به خود کاربر است.
همچنین براساس اطلاعات ارائهشده در متن، محدوده فریمور پشتیبانیشده ۷٫۰۰ تا ۱۳٫۶۰ است و فریمور ۱۴٫۰۰ در این محدوده قرار ندارد.
از طرف دیگر، Crash یا هنگ کردن WebKit در هنگام اجرای Exploit لزوماً به معنی Brick شدن کنسول نیست. ماهیت چنین Exploitهایی باعث میشود گاهی برای اجرای موفق به چند بار تلاش نیاز داشته باشند.
در نهایت باید توجه داشت که این روش Persistent یا دائمی نیست؛ بنابراین بعد از Restart یا خاموش شدن PS5، فرایند اجرای جیلبریک باید مجدداً انجام شود.